Есть ТЗ или спецификация
Пришлите документ или список позиций. Подготовим коммерческое предложение и альтернативный вариант на оборудовании другого производителя, чтобы было с чем сравнить.
Отправить ТЗПодбираем оборудование и программное обеспечение Cisco под задачу заказчика: серверы, AI/GPU-серверы, сети и сетевая безопасность, программное обеспечение. Проверяем совместимость, поставляем, внедряем и сопровождаем. Модели, комплектация, сроки и условия поддержки подтверждаются запросом.
Начинаем с задачи заказчика, а не с модели. Ниже — какие продуктовые семейства закрывают задачи в каждой категории и что мы проверяем до закупки.
Вычисления для приложений, виртуализации и баз данных
C220 M8 — 1U; C240 M8 — 2U
Стоечные серверы на Intel Xeon 6 с вариантами дисковых отсеков и PCIe-расширения.
Для чегоРазместить корпоративные приложения, виртуальные машины и сервисы данных.
Что даётПозволяют подобрать вычисления, память и ввод-вывод под нагрузку и управлять конфигурациями по единым правилам.
C225 M8 — 1U; C245 M8 — 2U
Стоечные UCS на AMD EPYC для вычислений и рабочих нагрузок с требованиями к памяти и вводу-выводу.
Для чегоСобрать вычислительную платформу для виртуализации, приложений и аналитики.
Что даётДают выбор архитектуры CPU и комплектации; итоговую эффективность оцениваем на нагрузке клиента.
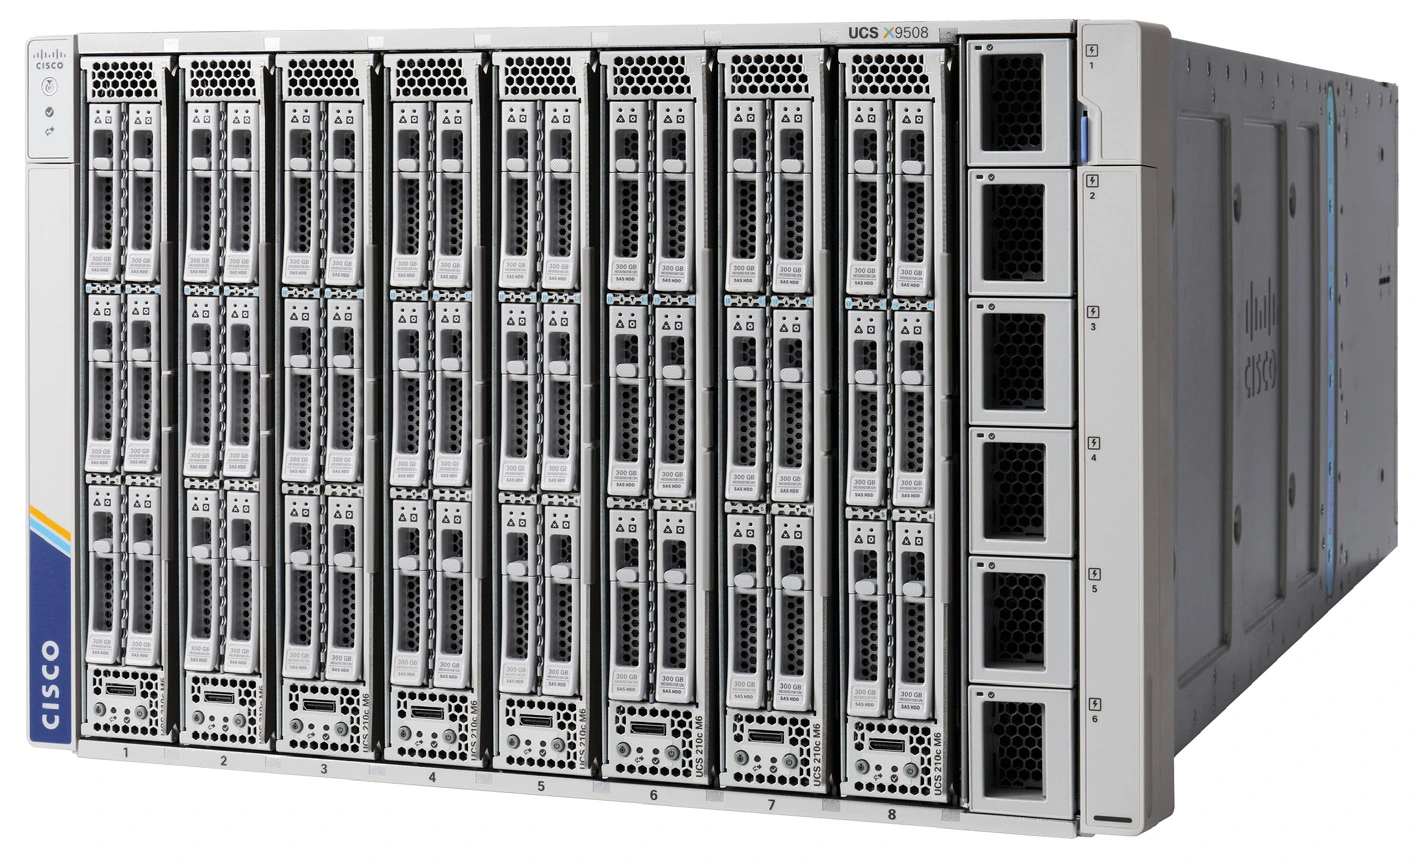
X9508; X210c M8; X215c M8; X-Series Direct — по архитектуре
Модульная система с вычислительными узлами Intel или AMD, общей инфраструктурой шасси и управлением UCS.
Для чегоНаращивать вычисления через унифицированную модульную инфраструктуру.
Что даётСтандартизирует оборудование и профили серверов; уменьшение ручных операций зависит от внедрённых процессов.
X410c M8 в X9508
Вычислительный узел X-Series для задач с повышенными требованиями к CPU и памяти.
Для чегоКонсолидировать крупные приложения и базы данных в модульной инфраструктуре.
Что даётПозволяет выделить ёмкий узел под нагрузку, для которой обычный сервер недостаточен; sizing и лицензии считаются отдельно.
UCS 6652; UCS 6664
Fabric Interconnect связывает серверы UCS с Ethernet/SAN и обеспечивает управление вычислительной фабрикой.
Для чегоОрганизовать подключения и управление UCS в выбранной архитектуре.
Что даётДаёт согласованную фабрику подключения серверов и возможность управлять профилями UCS.
VIC 15000; Поддерживаемые DIMM, SSD, CPU, riser, PSU
Согласованные с сервером компоненты комплектации; VIC предоставляет виртуализированные сетевые интерфейсы.
Для чегоЗавершить конфигурацию сервера без пропуска обязательных элементов.
Что даётПомогает избежать несовместимой или неполной спецификации и заранее учесть все соединения.
Поддерживаемые C220/C240/C245 и X-Series узлы
Решение на UCS и программной платформе Nutanix; точные узлы и версии задаёт валидированный дизайн.
Для чегоОбъединить вычисления и программное хранение для виртуальных машин.
Что даётПозволяет планировать кластер и эксплуатацию как целое, включая расширение и отказоустойчивость.
XE9305; XE130c M8; XE150c M8
Модульная периферийная платформа, объединяющая вычисления, локальные диски и сетевые функции.
Для чегоРазместить приложения и обработку данных рядом с источником данных.
Что даётСнижает зависимость локальных задач от постоянного обмена с ЦОД; фактический эффект проверяем на приложении.
Обучение, инференс и расчёты на собственной инфраструктуре
C845A M8, комплектации с 2–8 PCIe GPU по спецификации
Комплектный сервер по NVIDIA MGX с вариантами NVIDIA RTX PRO Blackwell и другими поддерживаемыми ускорителями.
Для чегоЗапускать корпоративный AI inference, RAG и дообучение в согласованном масштабе.
Что даётДаёт локальный вычислительный контур AI; количество пользователей и latency определяем пилотом и sizing.
C880A M8, 8× NVIDIA HGX B300 SXM
Плотный сервер с восемью HGX B300 и двумя Intel Xeon 6; в datasheet указан воздушный вариант охлаждения.
Для чегоОбрабатывать тяжёлые AI нагрузки и строить многосерверные GPU-кластеры.
Что даётДаёт более плотный вычислительный блок; ускорение и ёмкость проекта подтверждаются моделью и тестами.
AI POD по актуальному CVD/ERA; UCS + Nexus + СХД + AI ПО и защита
Модульная архитектура AI, объединяющая вычисления Cisco, Ethernet-сеть и выбранное хранение/ПО.
Для чегоПереходить от одиночного AI сервера к управляемому и защищённому кластеру.
Что даётСвязывает аппаратные и программные компоненты в проекте с определённой архитектурой и критериями приёмки.
ЦОД, кампус, филиалы, Wi-Fi и защита периметра
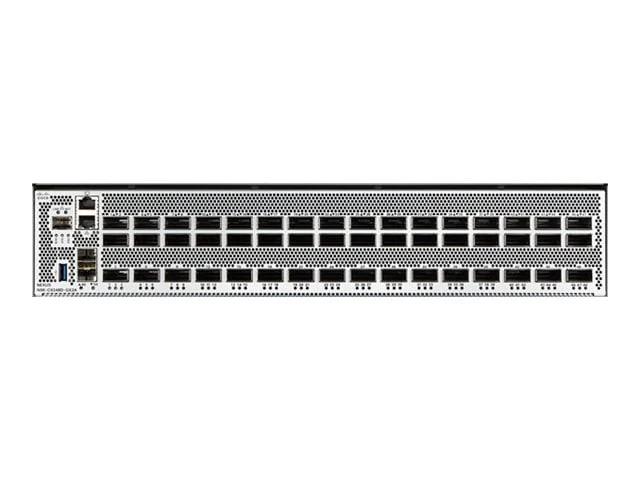
Nexus 9300; N9400; 9500 — по архитектуре
Коммутаторы ЦОД для leaf–spine, VXLAN EVPN и поддерживаемых ACI-фабрик.
Для чегоСоединить серверы, приложения и сервисы в расширяемую сеть ЦОД.
Что даётДаёт структурированную сеть с резервированием и сегментацией; конкретные режимы зависят от модели и ПО.
N9100 Spectrum-X; N9300 Silicon One — конкретный PID по дизайну
Ethernet-системы и операционная архитектура Nexus One для AI scale-out; это не InfiniBand-коммутаторы.
Для чегоОбеспечить обмен данными между GPU-узлами и связать AI-системы со storage и управлением.
Что даётПомогает согласовать скорость и управляемость сети с AI нагрузкой; численные результаты задаём тестами проекта.
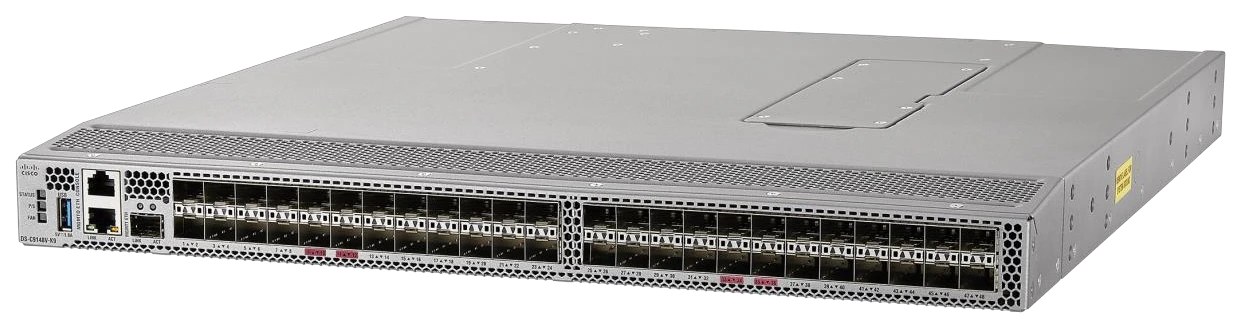
MDS 9148V; MDS 9124V; MDS 9396V — по масштабу
Коммутаторы Fibre Channel для подключения серверных HBA к внешним СХД.
Для чегоПостроить выделенную SAN-сеть с двумя независимыми fabric.
Что даётРазделяет трафик хранения и обеспечивает управляемое подключение; MDS не является системой хранения данных.
MDS 9706/9710/9718 с поддерживаемыми модулями
Модульные SAN director-коммутаторы для крупных инфраструктур Fibre Channel.
Для чегоМасштабировать SAN с большим количеством соединений и согласованным резервированием.
Что даётПозволяет планировать ёмкость модулей и отказоустойчивость крупной SAN как единой системы.
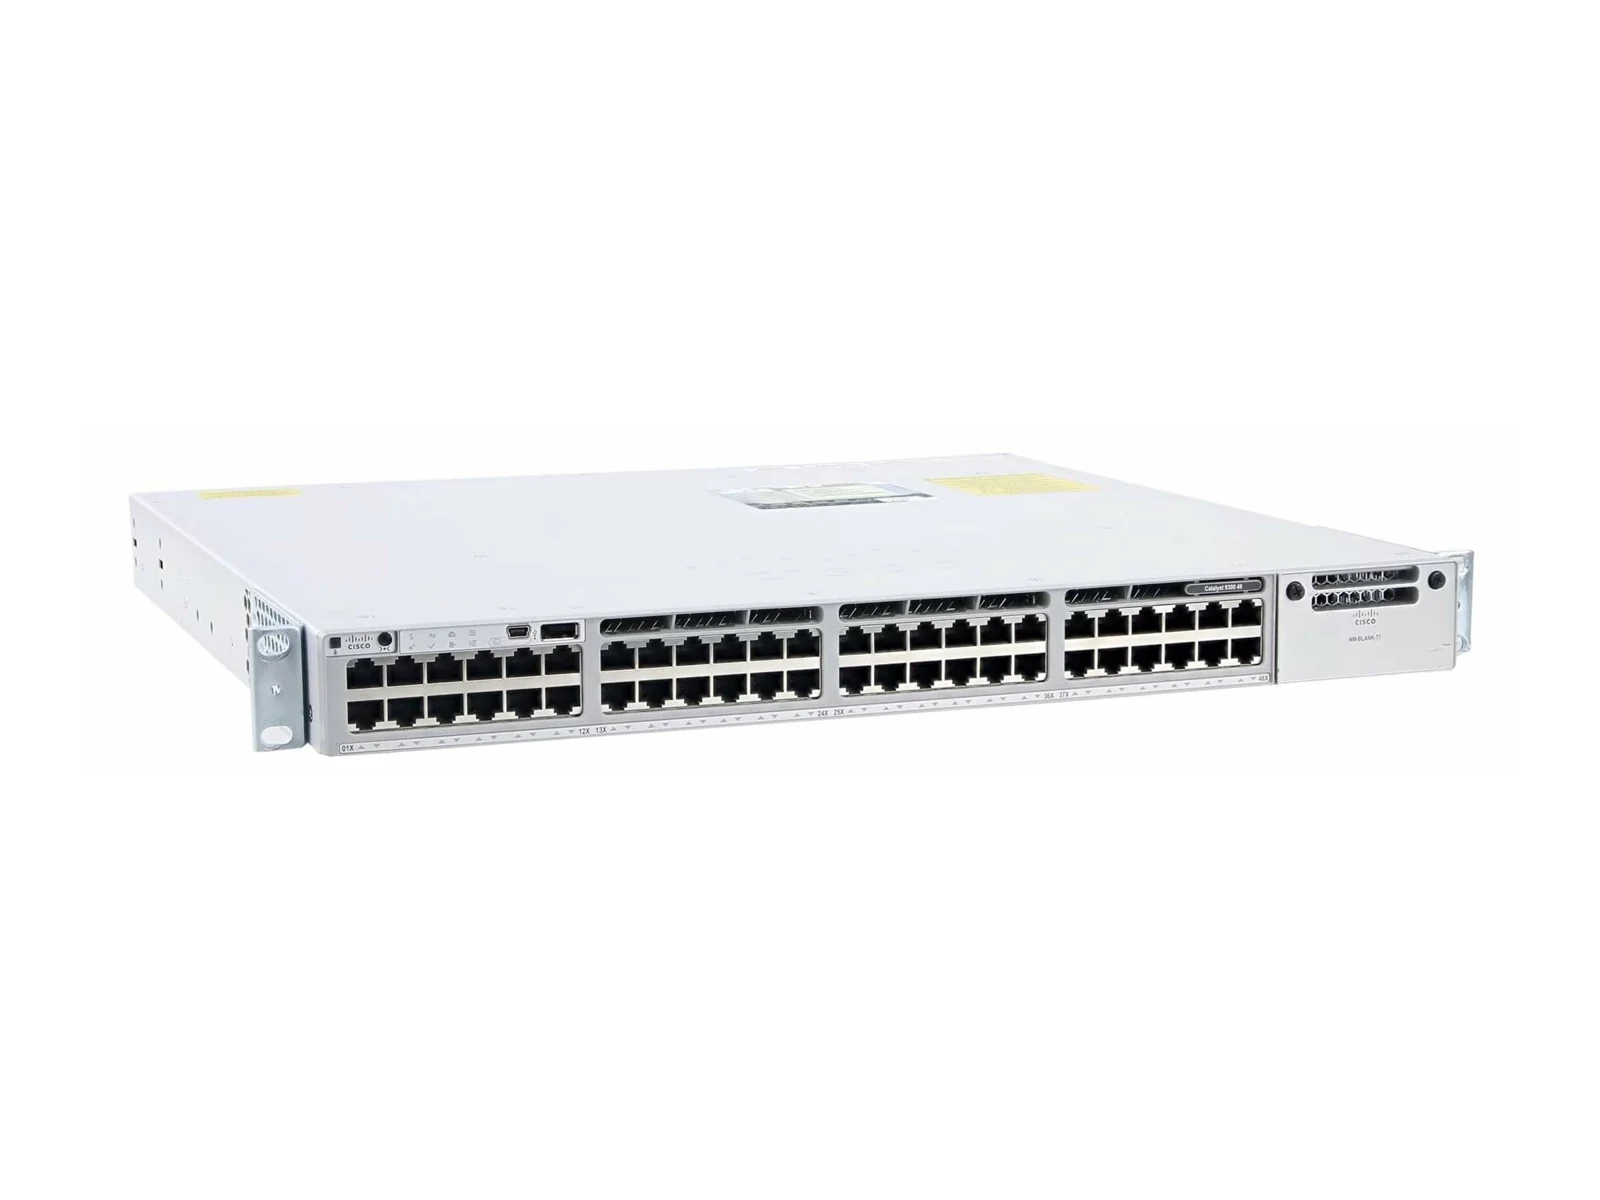
C9300/C9300L/C9300X — по портам и ПО
Коммутаторы доступа для пользователей, точек Wi-Fi, телефонии и устройств предприятия.
Для чегоПодключить рабочие места и устройства к корпоративной сети с нужным питанием и сегментацией.
Что даётДаёт управляемую точку доступа в сеть; PoE и uplinks подбираются по подключаемому оборудованию.
C9500/C9500X; C9400; C9600 — по дизайну
Фиксированные или модульные системы для агрегации доступа и ядра корпоративной сети.
Для чегоОбъединить здания, сегменты и каналы доступа в резервированную кампусную сеть.
Что даётДаёт масштабируемые uplinks и резервирование; функции и ёмкость проверяем для конкретной сборки.
C9350 — access; C9550 — aggregation; C9610 — core
Новое поколение коммутаторов на Cisco Silicon One для доступа, агрегации и ядра кампуса.
Для чегоРазвивать кампусную сеть с учётом новых скоростей, телеметрии и политик безопасности.
Что даётРасширяет варианты построения кампуса; выгоды определяются нужными клиенту функциями и поддерживаемым ПО.
C1300; C1300X
Управляемые коммутаторы для небольших офисов и филиалов с различными вариантами портов и PoE.
Для чегоОбеспечить базовую проводную сеть там, где полный campus stack избыточен.
Что даётПозволяет подобрать простую управляемую сеть под количество устройств и подключений.
CW9178 как пример; другие 917x — по дизайну
Точки доступа Wi-Fi 7 с поддерживаемыми вариантами локального или облачного управления.
Для чегоСоздать беспроводной доступ для сотрудников, гостей и корпоративных устройств.
Что даётПозволяет улучшить радиопокрытие и ёмкость при корректном RF-проектировании и совместимых клиентах.
CW9800H1/H2; CW9800M; 9800-CL — по актуальной матрице
Контроллеры и виртуальные варианты управления корпоративными точками Wi-Fi.
Для чегоОрганизовать политику, масштабирование и отказоустойчивость локально управляемого Wi-Fi.
Что даётОбъединяет настройки и контроль Wi-Fi; ёмкость, HA и roaming проверяем на проекте.
MS130; MS150; Поддерживаемые cloud-managed Catalyst
Коммутаторы доступа с управлением через Meraki Dashboard.
Для чегоСтандартизировать сеть распределённых офисов и филиалов через облачную консоль.
Что даётУпрощает согласованную настройку площадок при доступности облачного сервиса и корректной модели лицензирования.
MX appliance по sizing; vMX для поддерживаемого облака
Аппаратные и виртуальные узлы Meraki для VPN, SD-WAN и функций защиты по выбранной лицензии.
Для чегоСоединить филиалы и облака и применять общую политику подключения.
Что даётПозволяет унифицировать филиальные подключения; функциональность и поведение при истечении лицензии проверяются заранее.
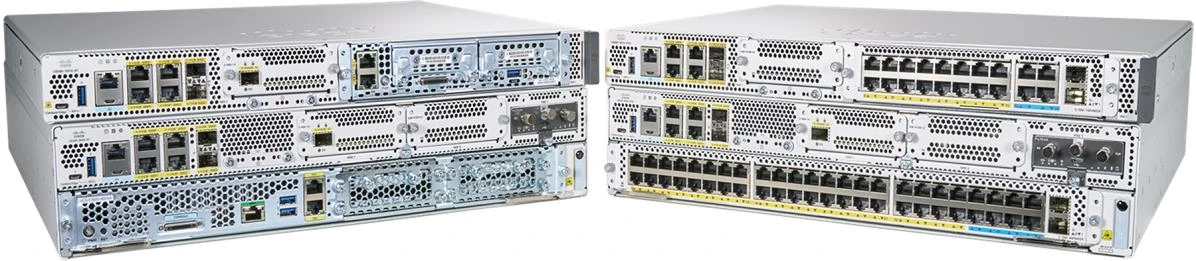
8100/8200/8300/8400/8500 Secure Routers; PIDs C8xxx-G2
Enterprise-маршрутизаторы нового поколения с WAN, SD-WAN и функциями безопасности по платформе и лицензии.
Для чегоПодключать филиалы, кампус и WAN hubs с согласованной политикой сети и защиты.
Что даётСвязывает подключение и защиту на WAN edge; не означает замену любого отдельного firewall во всех проектах.
Catalyst 8300/8500; 8000V — по HCL и SKU
Маршрутизаторы и виртуальная WAN-платформа для действующих и совместимых SD-WAN архитектур.
Для чегоРасширить действующую сеть или выбрать подходящую WAN платформу после сравнения с Secure Routers.
Что даётСохраняет вариант совместимого развития установленной базы; выбор зависит от lifecycle и необходимых функций.
Cisco 8000 systems; конкретный 8xxx PID по дизайну
Высокопроизводительные системы для операторских и масштабных IP-сетей на IOS XR.
Для чегоРазвивать backbone, peering, DCI или инфраструктуру провайдера.
Что даётДаёт отдельную платформу для масштаба и протоколов операторской сети.
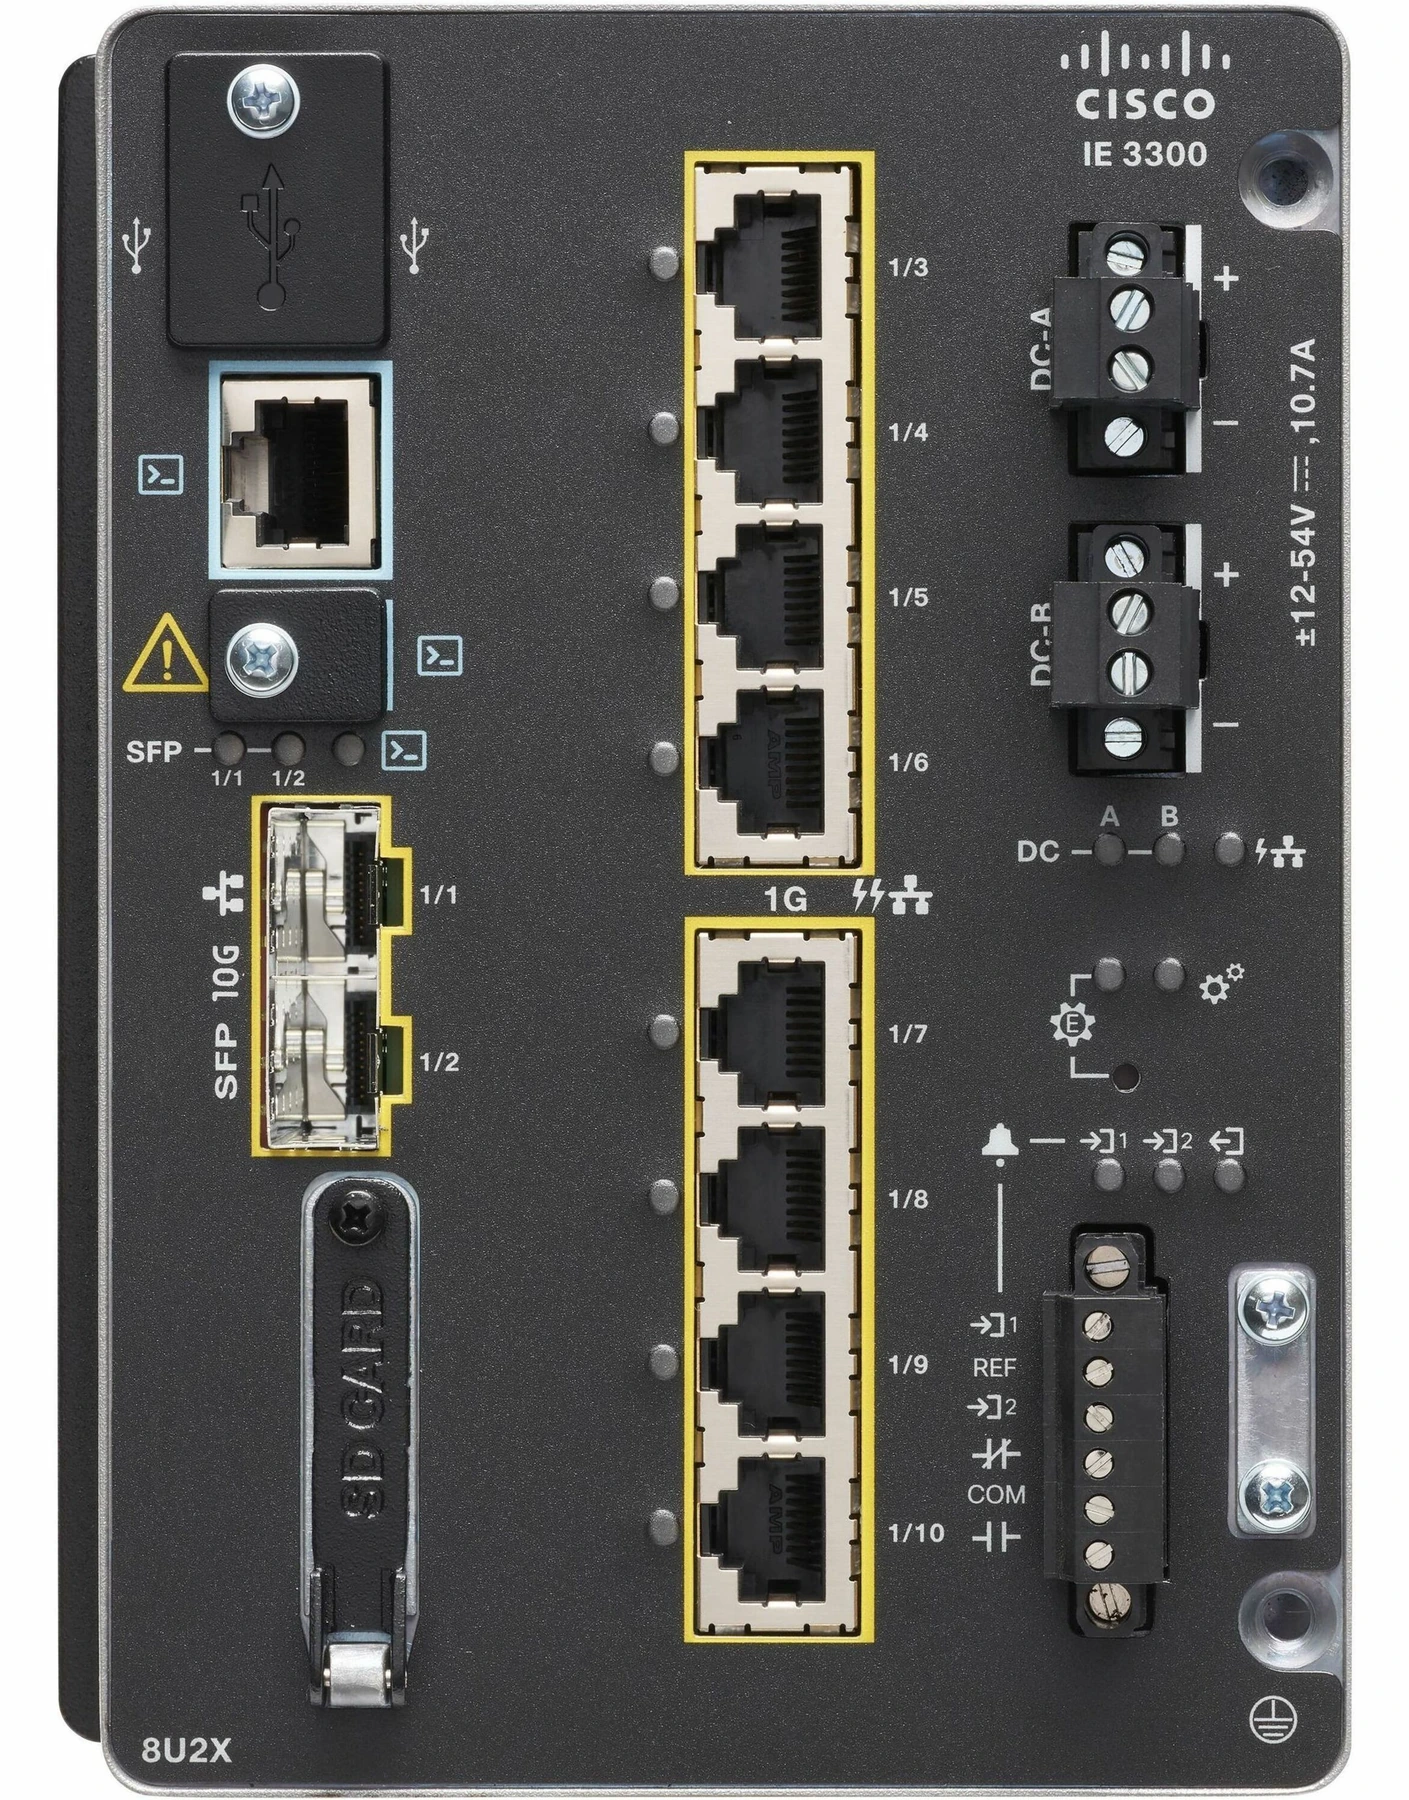
IE3500 Rugged / Heavy Duty; IE3400 / IE9300 — по задаче
Промышленные коммутаторы для IT/OT соединений и условий, указанных для конкретной модели.
Для чегоПодключить промышленное оборудование, камеры и контроллеры с нужной сегментацией.
Что даётДаёт управляемую сеть OT с подходящей средой эксплуатации и возможностью наблюдения за активами.
Catalyst IR1800; конкретный PID и модем по проекту
Промышленные маршрутизаторы с модульными WAN/сотовыми возможностями для удалённых площадок.
Для чегоПередавать данные OT и обеспечить управляемый доступ к распределённым объектам.
Что даётСоединяет удалённую площадку с корпоративным контуром; резервирование зависит от каналов и конфигурации.
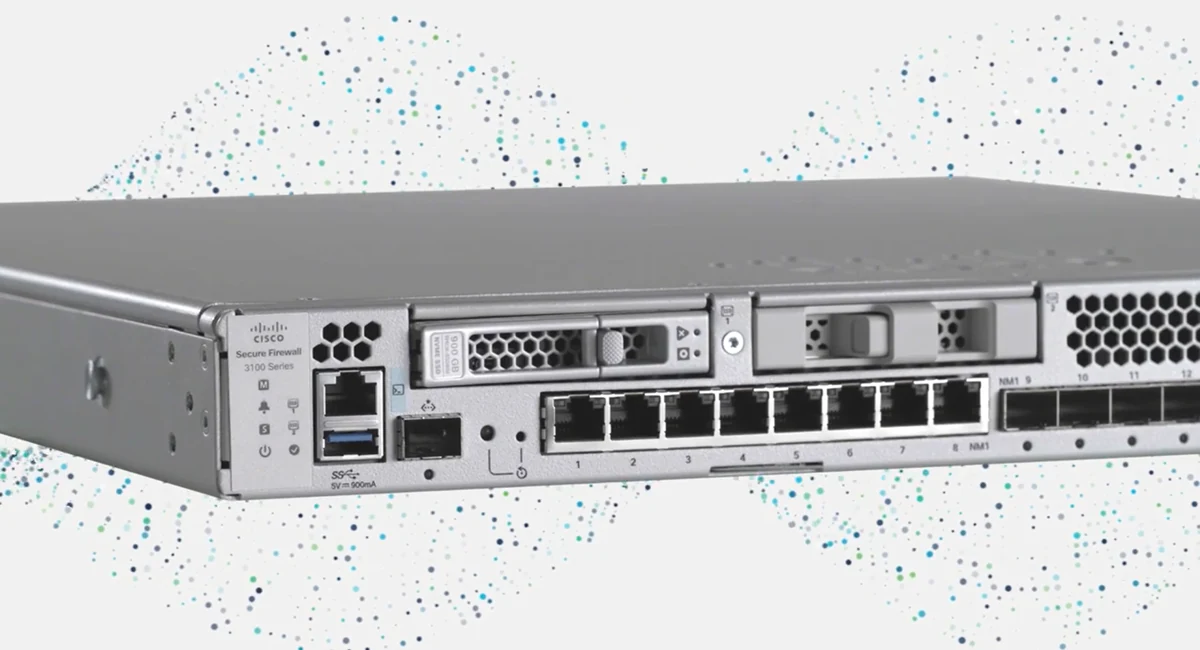
200: 220/240P; 3100; 4200; 6100 — по sizing
Аппаратные межсетевые экраны; режимы FTD/ASA и доступные функции определяет выбранная платформа.
Для чегоЗащитить perimeter, межсегментные соединения и приложения, проходящие через firewall.
Что даётДает контроль трафика и сегментацию; производительность при IPS/TLS/VPN рассчитывается для нужного профиля.
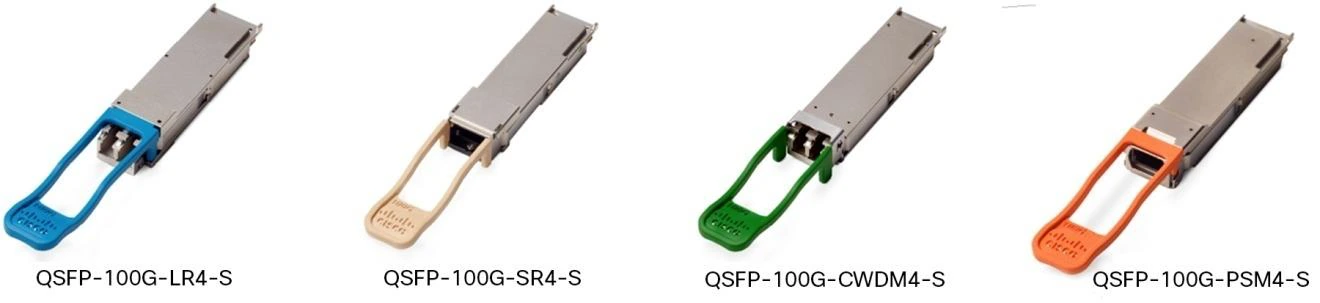
SFP/SFP28/QSFP/QSFP-DD/OSFP — по совместимости
Трансиверы и соединения, подбираемые к конкретным сетевым устройствам и длинам трасс.
Для чегоЗавершить физические подключения сети без несовместимых модулей и недостающих кабелей.
Что даётПравильный подбор уменьшает риск неработающего соединения и повторной закупки.
Виртуализация, управление и мониторинг
Essentials; Advantage; SaaS / connected / private appliance по условиям
Платформа инвентаризации, политик, автоматизации и жизненного цикла UCS от ЦОД до Edge.
Для чегоУправлять серверной инфраструктурой и повторяемыми операциями.
Что даётСнижает ручное расхождение конфигураций через профили и централизованные операции.
Catalyst Center по поддерживаемому релизу
Контроллер и management-платформа для автоматизации и наблюдения корпоративных сетей Catalyst.
Для чегоСтандартизировать настройку, обновления и диагностику campus.
Что даётДаёт единые рабочие процессы и данные для диагностики сети.
APIC cluster и Nexus ACI fabric
Контроллер приложений и политик для Cisco ACI-фабрики.
Для чегоЗадать policy-driven сеть ЦОД и управлять сегментацией приложений.
Что даётПозволяет выразить сетевые отношения приложений через управляемые политики.
Nexus Dashboard по текущей матрице
Локальная management-платформа для поддерживаемых фабрик ЦОД с операциями, телеметрией и автоматизацией.
Для чегоУправлять жизненным циклом фабрики и диагностировать сетевые изменения.
Что даётДаёт единый операционный контекст и проверку сети в поддерживаемой архитектуре.
Hyperfabric SaaS и совместимые switches
Облачная fabric-as-a-service модель Nexus One с дизайном, развёртыванием и управлением фабрик.
Для чегоУправлять сетью ЦОД через cloud operating model при допустимых условиях клиента.
Что даётПозволяет применять повторяемую модель от проекта фабрики до эксплуатации.
SD-WAN Manager, controllers, edge devices
Централизованная платформа управления WAN edge, шаблонами и политиками приложения.
Для чегоОрганизовать подключение площадок и управлять распределённой WAN.
Что даётПозволяет централизованно контролировать изменения и выбирать сетевые пути по политике.
Dashboard для MS/MX/поддерживаемых AP и Catalyst
Облачная консоль конфигурации, мониторинга и лицензирования поддерживаемых Meraki/Cisco устройств.
Для чегоУправлять филиальными сетями из единого cloud account.
Что даётУпрощает повторяемые настройки и наблюдение площадок при согласованной облачной модели.
ISE nodes; edition по требуемым функциям
Платформа identity-based сетевого доступа, профилирования устройств и политик.
Для чегоКонтролировать подключение пользователей и устройств к проводной и беспроводной сети.
Что даётСвязывает доступ с identity и состоянием устройства; полнота контроля зависит от дизайна и интеграций.
Duo Essentials / Advantage / Premier
MFA, SSO и доступ по identity/состоянию устройства; набор возможностей зависит от редакции.
Для чегоЗащитить вход пользователей в корпоративные приложения и удалённый доступ.
Что даётДобавляет управляемую проверку пользователя и устройства к процессу доступа.
Secure Access SSE; edition по функции
Облачная платформа безопасного доступа к internet/SaaS/private apps с ZTNA и другими функциями по лицензии.
Для чегоСоединить гибридных пользователей с приложениями через согласованные политики безопасности.
Что даётОбъединяет политики доступа и защиты для распределённых пользователей; reachability и пользовательский опыт проверяются.
XDR edition по нужным интеграциям
Платформа корреляции security telemetry и расследования с orchestration и автоматизацией response.
Для чегоСвязать сигналы защиты и рабочие процессы реагирования на инциденты.
Что даётПомогает видеть взаимосвязанные события и применять согласованные response действия.
Endpoint subscriptions и agents по ОС
Защита endpoint и сбор событий для расследования и реагирования.
Для чегоКонтролировать угрозы на рабочих станциях и совместимых серверах.
Что даётДаёт защиту и visibility на устройствах; результат зависит от покрытия, политик и процессов эксплуатации.
Email Threat Defense для совместимой почтовой среды
Платформа обнаружения и обработки угроз в электронной почте с поддерживаемыми интеграциями.
Для чегоСнизить риск вредоносных писем, phishing и email-driven incidents.
Что даётДобавляет слой проверки почтовых угроз и данные для расследования.
Cyber Vision Center + supported sensors
Платформа инвентаризации и наблюдения за промышленными активами и коммуникациями.
Для чегоПонять состав OT, риски и межсегментные связи перед внедрением политик защиты.
Что даётСоздаёт контекст активов и процессов для сегментации и расследования.
SEA cloud + supported industrial network devices
Решение управляемого удалённого доступа к промышленным устройствам через совместимое сетевое оборудование.
Для чегоДать обслуживающим специалистам согласованный доступ к конкретным OT активам.
Что даётПозволяет ограничить и контролировать удалённые сессии вместо широкого постоянного доступа в OT.
AI Defense capabilities по текущей редакции
Платформа visibility и защиты AI приложений, моделей и использования внешних AI сервисов.
Для чегоВыявлять риски AI и согласовать правила защиты приложений и данных.
Что даётДополняет AI проект проверкой рисков и политиками; не является самостоятельной AI вычислительной платформой.
Hypershield supported enforcement points
Архитектура распределённой security enforcement и сегментации для поддерживаемых workload/network environments.
Для чегоУправлять защитой рабочих нагрузок и межсервисными отношениями.
Что даётПозволяет приблизить enforcement к поддерживаемой нагрузке и управлять политиками в единой архитектуре.
Synthetic tests; Enterprise/Cloud/Endpoint agents по подписке
Платформа измерения доступности и качества приложений через корпоративные, интернет- и облачные сети.
Для чегоРазобрать, где возникает ухудшение пользовательского опыта и как его воспроизвести.
Что даётДаёт измерения и видимость внешних зависимостей для диагностики, вместо опоры только на жалобы пользователей.
Типовые связки «задача → состав → результат». Состав и условия подтверждаются под проект.
ЗадачаНадёжно подключить сотрудников, гостей, телефонию и устройства; разграничить доступ и подготовить сеть к росту.
СоставУровень доступа: Catalyst 9300 или C9350 с нужным PoE и восходящими подключениями; Агрегация и основной: подходящие Catalyst или C9000 Smart; Wi-Fi: 917x и CW9800 либо согласованная облачная модель; Идентификация: ISE, каталог пользователей и PKI; Эксплуатация: Catalyst Center, резервные копии конфигураций и контроль изменений
РезультатУправляемое подключение пользователей и устройств; Сегментация доступа по роли; Повторяемые настройки и диагностика; Измеримое качество подключения в согласованных зонах
Банки; Корпоративные офисы; Образование; Медицина
Сколько зданий, портов и пользователей?; Какие устройства требуют PoE и какие восходящие подключения нужны?; Есть ли AD/PKI, 802.1X и гостевой доступ?; Какие сервисы критичны и какое время восстановления допустимо?; Разрешено ли облачное управление?
ЗадачаСвязать распределённые площадки и облака, применять общую политику и управлять качеством критичных приложений.
СоставУзлы WAN: Cisco 8000 Secure Routers или совместимые Catalyst; Альтернативная облачная модель: Meraki MX и Dashboard; Основной и резервный каналы по требованиям; независимость каналов проверяется; Политики SD-WAN: маршрутизация, приложения, сегментация и безопасность; Мониторинг: телеметрия и ThousandEyes по лицензии; При необходимости — SSE на базе Secure Access
РезультатСогласованные правила подключения площадок; Управляемое резервирование и приоритет приложений; Единые шаблоны изменений; Видимость проблем провайдера, WAN и SaaS
Ритейл; Банки; Логистика; Филиальные корпорации
Сколько площадок и каналов на каждой?; Какие приложения и типы трафика важны?; Нужны ли прямой доступ в интернет, подключение к облакам и удалённые пользователи?; Какова требуемая пропускная способность с NGFW и IPsec?; Кому принадлежат Smart Account и организация Meraki?
ЗадачаОбеспечить покрытие, ёмкость сети и роуминг для реального количества пользователей и устройств.
СоставРадиопланирование и обследование по зонам; Точки доступа 917x с разрешённым частотным доменом; Контроллеры CW9800 либо поддерживаемая облачная модель; Коммутаторы доступа с нужным PoE и многогигабитными портами; ISE для идентификации и политик гостевого доступа; Проверка в эксплуатации по согласованным тестовым сценариям
РезультатСтабильная работа мобильных пользователей в целевых зонах; Управляемый гостевой доступ; Меньше повторных ручных перенастроек; Основа для роста плотности устройств
Образование; Больницы; Офисы; Склады и публичные пространства
Есть ли планы зданий и результаты радиообследования?; Какие клиентские устройства и приложения используются?; Нужны ли роуминг голосовых устройств, сканеры или определение местоположения?; Какие материалы стен, помехи и зоны высокой плотности?; Какой диапазон разрешён в стране эксплуатации?
ЗадачаСоединить серверные, виртуальные и контейнерные нагрузки с понятной топологией, резервированием и политиками.
СоставАрхитектура leaf–spine на совместимых Nexus/N9000; Выбор модели: NX-OS VXLAN EVPN либо ACI с APIC; Восходящие подключения, оптика и пропускная способность по трафику приложений; Nexus Dashboard для поддерживаемой локальной модели управления; Интеграция межсетевых экранов и идентификации при необходимости; Отдельные сети хранения и управления по проекту
РезультатСеть масштабируется по утверждённой архитектуре; Изоляция приложений/арендаторов; Повторяемое управление изменениями; Измеримая сеть для критичных сервисов
Банки; Провайдеры ЦОД; Крупные предприятия; ИТ-компании
Какие нагрузки, объёмы межсерверного трафика и требования к росту?; Нужны ли политики ACI или EVPN?; Какие скорости нужны серверам, хранению и соединениям между площадками?; Что уже установлено и какие версии используются?; Какие ограничения есть для облачного и локального управления?
ЗадачаОбновить вычисления под приложения и виртуальные машины с контролируемой комплектацией и управлением.
СоставСтоечные UCS C-Series или модульные X-Series по расчёту нагрузки; Профили серверов и управление жизненным циклом через Intersight; Подключения Ethernet/SAN по потребности; ОС, гипервизор и внешняя СХД либо утверждённая архитектура хранения; Независимое резервное копирование и тест восстановления; Перенос нагрузок через пилот и этапы миграции
РезультатРесурсы соответствуют нагрузкам и росту; Повторяемая настройка серверов; Снижение риска несовместимой комплектации; Плановая миграция и документированная эксплуатация
Банки; Промышленность; Медицина; Корпоративные ИТ-службы
Есть ли инвентаризация CPU, памяти, хранения и текущей загрузки?; Какие ОС, гипервизоры и лицензии используются?; Какие требования к HA, резервному копированию и восстановлению?; Что сохраняем из существующей СХД и сети?; Какие окна миграции и критичные для бизнеса приложения?
ЗадачаКонсолидировать виртуальные нагрузки или заменить HyperFlex с учётом его жизненного цикла.
СоставCisco Compute Hyperconverged with Nutanix по актуальной валидированной архитектуре; Поддерживаемые узлы UCS и коммутаторы Ethernet; Intersight и управление Nutanix по поддерживаемой версии; План ёмкости, HA и роста; Независимое резервное копирование; Этапная миграция приложений с проверкой восстановления
РезультатЕдиный план вычислений и программного хранения; Управляемый переход с устаревающей платформы; Согласованные процессы эксплуатации и ёмкость кластера
Корпоративные ИТ-службы; Банки; Распределённые компании
Какие версии HyperFlex и гипервизора, какие серверы используются?; Какие VM, хранение и требования к задержке?; Что можно повторно использовать по HCL?; Какие лицензии Nutanix доступны?; Есть ли резервная копия и окно миграции?
ЗадачаОбновить или построить выделенную сеть хранения, не меняя назначение внешней СХД.
СоставДве независимые фабрики FC на MDS 64G или 9700 по масштабу; Поддерживаемые HBA, оптика FC и кабели; Внешняя СХД другого вендора; Zoning, multipath и контроль активации портов; Мониторинг и план эксплуатации SAN
РезультатСогласованное резервирование соединений сервер–СХД; Управляемые подключения SAN; Снижение риска несовместимости HBA, оптики и ПО
Банки; Корпоративные ЦОД; Медицина; Провайдеры инфраструктуры
Какие массив, прошивка и драйвер HBA используются?; Сколько серверов и портов, какие скорости нужны?; Какие multipath и протоколы доступа к СХД?; Есть ли две физически независимые фабрики?; Какие окна миграции и требования к задержке нагрузки?
ЗадачаРазместить модели и корпоративных помощников в управляемом контуре, согласовав данные, нагрузку и безопасность.
СоставКомплектный UCS C845A M8 по модели и требуемой VRAM; Поддерживаемые программный стек AI и среда исполнения; Хранение документов и индексов; политики доступа и данных; Подключения Ethernet, API-шлюз и аутентификация по приложению; Intersight и наблюдение за ресурсами; AI Defense и другие меры защиты по рискам; Пилот на реальной модели и наборе задач
РезультатКонтроль данных и эксплуатации AI; Проверяемое качество и время ответа; Понятное расширение ресурсов; Комплектный аппаратный и программный проект
Банки; ИТ-компании; Ритейл; Промышленные предприятия
Какие модели, точность вычислений, длина контекста и корпус RAG?; Сколько пользователей и одновременных запросов?; Где можно хранить и обрабатывать данные?; Какие требования к задержке и качеству?; Какие ОС, среда исполнения и лицензии?; Как проверяем пользу для бизнес-процесса?
ЗадачаМасштабировать вычисления на несколько GPU-серверов без узких мест сети, хранения и площадки.
СоставВычислительные узлы C880A M8 HGX B300 либо другая актуальная валидированная архитектура; Серверная сеть AI на совместимых N9000; отдельные подключения клиентов, хранения и управления; GPU, NIC, оптика и топология проверяются как единая фабрика; СХД другого вендора по нагрузке наборов данных и контрольных точек; Среда исполнения AI, оркестрация и лицензии; Управление через Intersight и Nexus; Расчёт питания, тепла и доступных стоек; Поэтапное масштабирование после тестов пилота
РезультатМасштаб вычислений соответствует цели проекта; Сеть и хранение рассматриваются вместе с GPU; Управляемая эксплуатация и контроль доступа; Рост от пилота к производственному кластеру по измерениям
Банки; ИТ-гиганты; AI провайдеры; Научные организации
Обучение, дообучение или инференс: какие модели и наборы данных?; Сколько GPU нужно и какой план роста?; Какие целевые показатели и тест нагрузки?; Какая пропускная способность хранения нужна для данных и контрольных точек?; Какие мощности и условия площадки доступны?; Нужны ли разделение арендаторов и изоляция?
ЗадачаДать пользователям доступ к нужным приложениям с проверкой личности и устройства по понятной политике.
СоставИдентификация, SSO и MFA через Duo и существующий IdP; Secure Access SSE с нужными лицензиями; Коннекторы к частным приложениям и маршрутизация; Secure Client на поддерживаемой ОС; Политики доступа к веб-ресурсам, SaaS и частным приложениям; Журналирование и интеграции реагирования; Переход с Umbrella через пилот и план миграции
РезультатЕдиные политики доступа для распределённых пользователей; Контроль личности и состояния устройства; Управляемый переход с VPN/Umbrella; Измеримое качество доступа пользователей к приложениям
Финансы; Корпоративные офисы; Распределённые компании; ИТ-компании
Какие пользователи, устройства и приложения?; Есть ли IdP, MFA и PKI?; Какие частные приложения и протоколы?; Какие ограничения по облаку, региону и данным?; Какой текущий договор VPN/Umbrella?; Как обеспечиваем аварийный доступ?
ЗадачаКонтролировать трафик и угрозы в нужных точках сети с согласованным масштабом и правилами.
СоставSecure Firewall выбранной серии по расчёту нагрузки; Режим FTD/ASA и архитектура управления; HA, соединения и маршруты по проекту; Подписки безопасности и политики; Интеграции идентификации при необходимости; Журналирование и интеграции XDR/SOC; Миграция правил с пилотом, тестами и откатом
РезультатСогласованный контроль сетевых потоков; Изоляция сегментов; Данные для расследования; Плановые изменения правил и понятная модель поддержки
Банки; Корпоративные ЦОД; Филиальные компании; Промышленность
Где нужны защита периметра и сегментация?; Каков реальный профиль пропускной способности, сессий и TLS?; Сколько пользователей и туннелей VPN?; Какие правила и интеграции сохраняем?; Какие сценарии отказа и обслуживания?; Кто утверждает политику безопасности?
ЗадачаСвязать сигналы конечных устройств, сети, идентификации и почты в рабочие процессы расследования и реагирования.
СоставCisco XDR с нужными интеграциями; Secure Endpoint на поддерживаемых устройствах; Email Threat Defense для совместимой почтовой платформы; Телеметрия межсетевых экранов и Duo; Интеграция существующих средств защиты по списку поддержки; Сценарии реагирования, RBAC и подтверждение действий оператором; Пилот по согласованным сценариям инцидентов
РезультатВзаимосвязанный контекст событий; Повторяемые процессы расследования; Согласованное реагирование с контролем действий; Ясная граница с существующей системой SIEM/SOAR
Банки; Крупные компании; ИТ-службы; Промышленные предприятия
Какие средства защиты и телеметрия уже есть?; Какие инциденты наиболее часты?; Кто принимает решения о реагировании?; Какие данные и сроки хранения допустимы?; Как измеряем время расследования?; Нужны ли внешние интеграции?
ЗадачаПонять промышленную сеть и дать безопасный удалённый сервисный доступ без широкого постоянного подключения.
СоставIndustrial Ethernet и маршрутизаторы по условиям площадки; Cyber Vision Center и поддерживаемые сенсоры; Выделение зон и каналов взаимодействия совместно с командой OT; Политики межсетевых экранов и ISE по согласованным потокам; Secure Equipment Access для выбранных пользователей и активов; Аудит, подтверждение доступа и интеграции реагирования; Пилот с проверкой влияния на технологический процесс
РезультатИнвентаризация промышленного контура; Сегментация с учётом реальных связей; Контролируемый доступ обслуживающих специалистов; Данные для расследования OT событий
Производство; Энергетика; Транспорт; Логистика
Какие PLC/SCADA и промышленные протоколы?; Какие условия среды и связи?; Какие связи нельзя прерывать?; Каким подрядчикам и активам нужен удалённый доступ?; Разрешено ли облако?; Как согласовываем активное обнаружение и окна изменений?
ЗадачаОбрабатывать данные и запускать приложения рядом с источником, сохраняя единые операции для множества площадок.
СоставUnified Edge XE9305 с нужными вычислительными узлами; При необходимости GPU только в составе поддерживаемой системы; Локальное приложение, ОС, среда исполнения и данные; Подключение WAN и защита; Управление парком через Intersight по редакции; Резервное копирование, синхронизация и сценарий отсутствия WAN; Пилот одной площадки, затем тиражирование
РезультатЛокальная обработка уменьшает зависимость целевых задач от WAN; Повторяемая комплектация площадок; Централизованная инвентаризация и управление жизненным циклом; Тиражирование после проверки полезности приложения
Ритейл; Медицина; Производство; Логистика
Какие приложения, данные и требования к задержке?; Есть ли проверенный программный стек отраслевого приложения?; Сколько площадок и какие условия помещения?; Что должно работать при обрыве WAN?; Как обновляются приложения и данные?; Есть ли ограничения облачного управления?
Два пути — в зависимости от того, что у вас уже есть.
Пришлите документ или список позиций. Подготовим коммерческое предложение и альтернативный вариант на оборудовании другого производителя, чтобы было с чем сравнить.
Отправить ТЗРасскажите, что должно работать и что мешает сейчас. Зададим вопросы, при необходимости проведём обследование, вместе составим ТЗ и подберём решение.
Обсудить задачуДокументация доступна после входа: 1 материал Renomme Group и 1 документ производителя — презентации, каталоги и спецификации в PDF. Вход — через Google, за минуту.
Опишите задачу или пришлите спецификацию — подберём конфигурацию Cisco и предложим альтернативу.