Есть ТЗ или спецификация
Пришлите документ или список позиций. Подготовим коммерческое предложение и альтернативный вариант на оборудовании другого производителя, чтобы было с чем сравнить.
Отправить ТЗПодбираем оборудование и программное обеспечение Fortinet под задачу заказчика: сети и сетевая безопасность, информационная безопасность. Проверяем совместимость, поставляем, внедряем и сопровождаем. Модели, комплектация, сроки и условия поддержки подтверждаются запросом.
Начинаем с задачи заказчика, а не с модели. Ниже — какие продуктовые семейства закрывают задачи в каждой категории и что мы проверяем до закупки.
ЦОД, кампус, филиалы, Wi-Fi и защита периметра
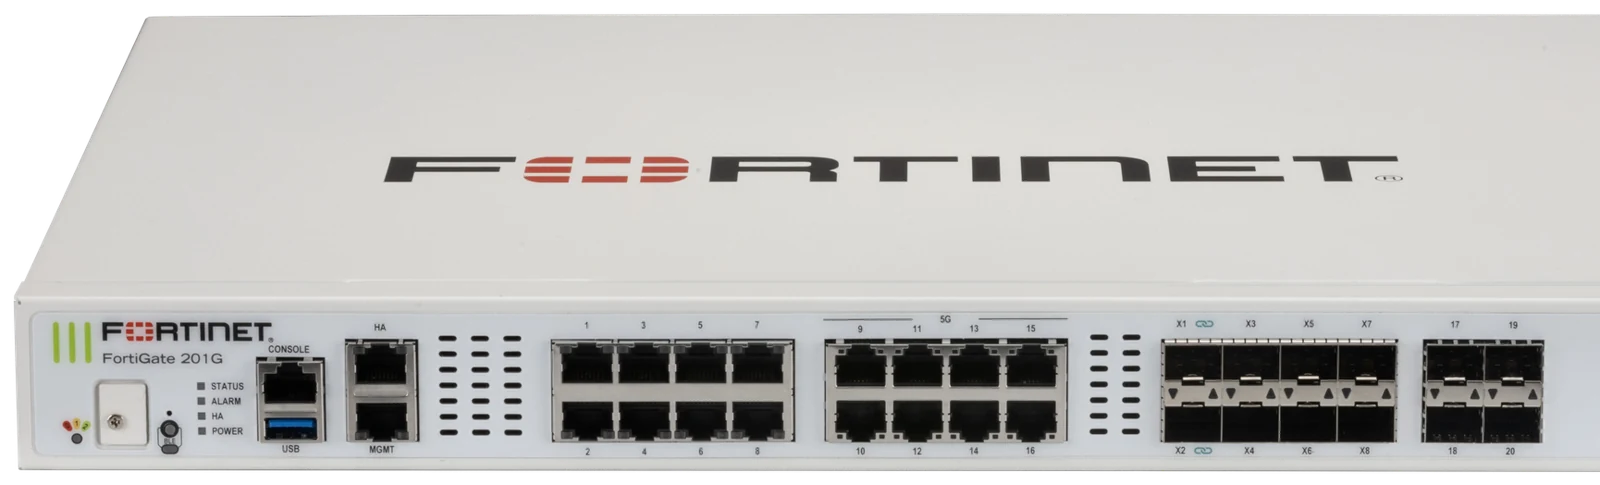
Оборудование
Семейство межсетевых экранов на FortiOS, объединяющих сетевые функции и инспекцию трафика.
Для чегоЗащита границы офиса и ЦОД Разделение зон и контроль межсегментного трафика Защищённое подключение филиалов
Что даётОбщая политика доступа и защиты для нескольких сетевых контуров; меньше разрозненных средств администрирования.
Функции FortiOS Архитектура решения
Архитектура управляемых WAN-подключений на FortiGate/FortiOS с выбором пути под приложения и качеством каналов.
Для чегоОбъединение распределённых филиалов Использование нескольких WAN-каналов Контроль пути к корпоративным и облачным приложениям
Что даётУправляемые маршруты приложений и централизованное изменение политик вместо индивидуальной настройки каждого филиала.
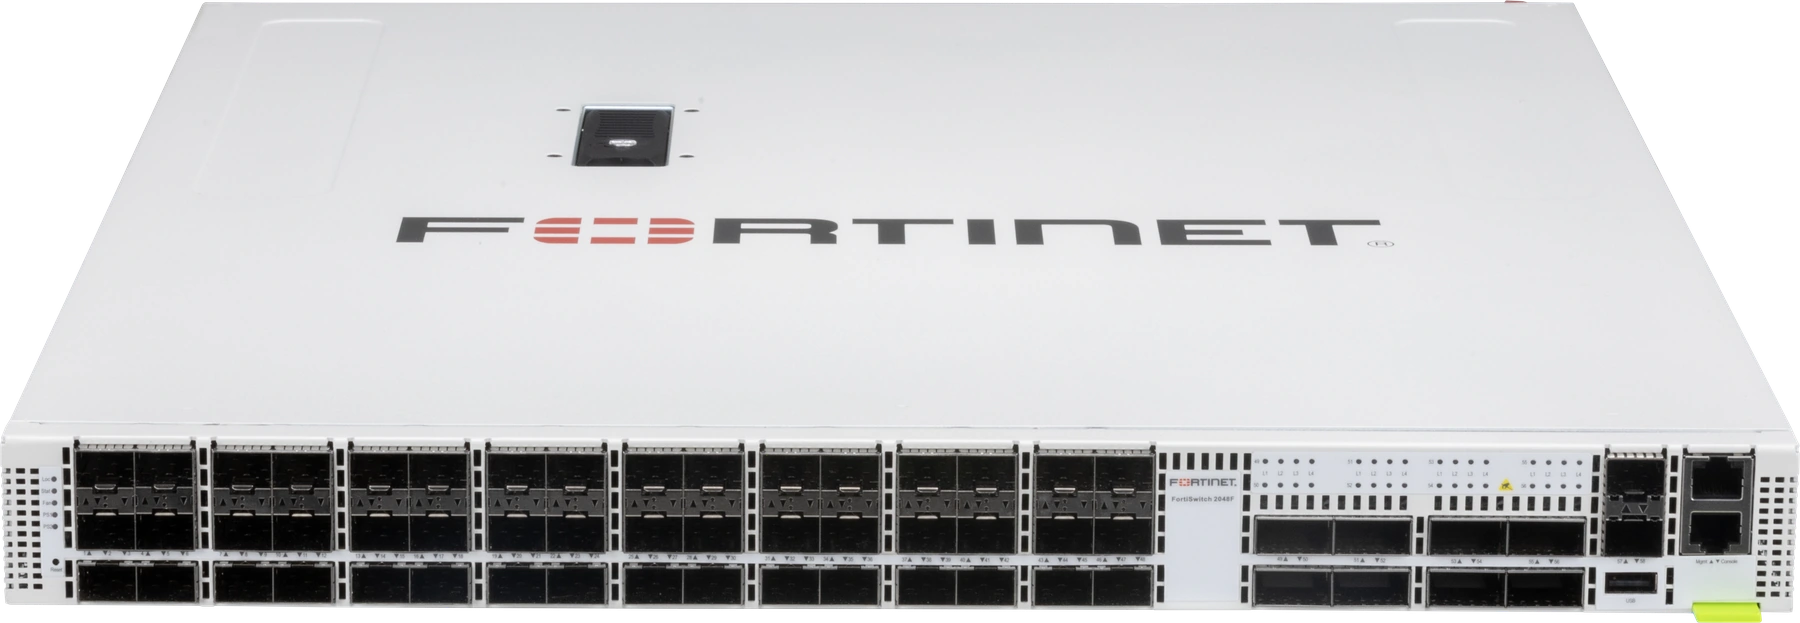
Оборудование
Управляемые Ethernet-коммутаторы от доступа пользователей до кампуса и ЦОД.
Для чегоПодключение рабочих мест, AP и IP-устройств Кампусная коммутация Коммутация серверов и сервисов ЦОД
Что даётЕдиное управление локальной сетью и согласование доступа с политиками безопасности.
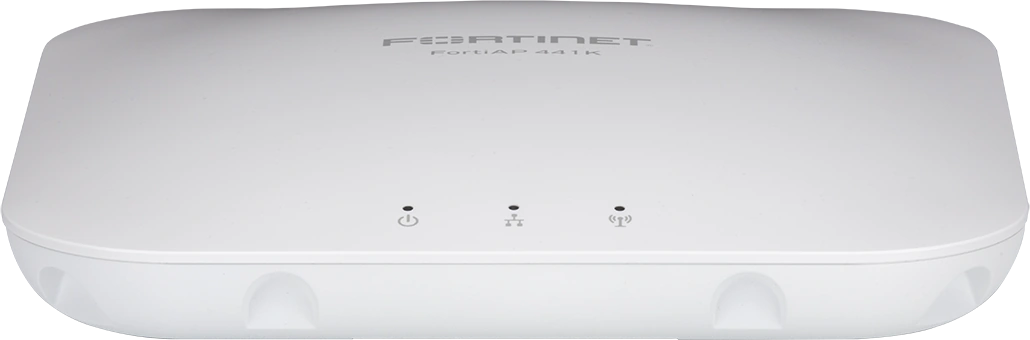
Аппаратная точка доступа Устройство со встроенным Wi-Fi
Корпоративные точки Wi-Fi FortiAP; FortiWiFi — Wi-Fi-исполнение отдельных FortiGate, а не самостоятельная универсальная замена контроллера.
Для чегоWi-Fi офисов и кампусов Гостевой и корпоративный доступ Площадки с наружной установкой или повышенными требованиями
Что даётУправляемая радиосеть и согласованный контроль пользовательского доступа.
Оборудование
Шлюзы и маршрутизаторы 5G/LTE, включая indoor, vehicle и rugged исполнения.
Для чегоРезервный или основной мобильный WAN Подключение временных/удалённых точек Связь транспорта и наружных объектов
Что даётДополнительный путь связи там, где проводной WAN ограничен или требуется резервирование.
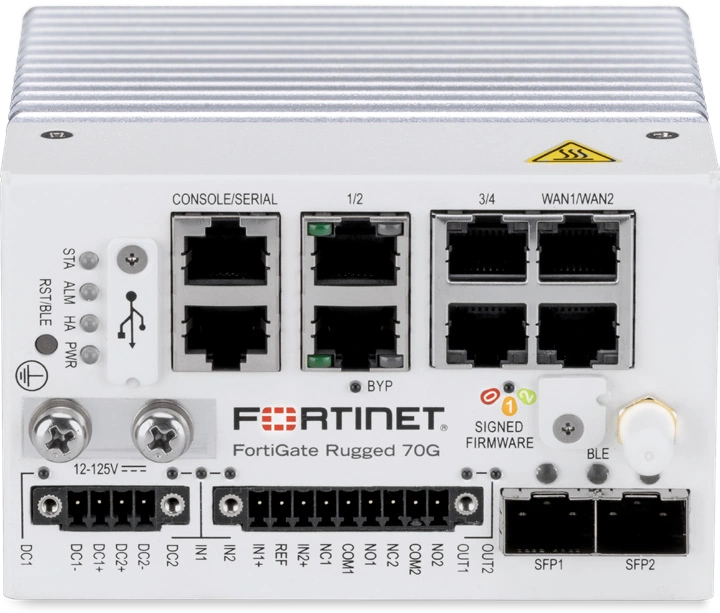
Оборудование для сложных условий эксплуатации
Промышленные исполнения межсетевых экранов и коммутаторов для OT и требовательной среды.
Для чегоСегментация производственных зон Защищённая связь промышленных площадок Контролируемое подключение OT-устройств
Что даётСочетает сетевой контроль и подходящие условия установки для промышленных объектов.
Оборудование Виртуальное устройство Облачный marketplace
Контроллер доставки приложений с балансировкой L4–L7, доступностью и дополнительными функциями защиты.
Для чегоБалансировка серверных сервисов Публикация приложений Распределение нагрузки в одном или нескольких ЦОД
Что даётУправляемое распределение запросов и контроль доступности backend-сервисов.
Аппаратное исполнение в разрыв трафика
Специализированная inline-платформа обнаружения и подавления сетевых DDoS-атак.
Для чегоЗащита доступности публичных сервисов Контроль атак на границе площадки Детальная аналитика сетевых аномалий
Что даётСнижает влияние атак, которые насыщают сетевые и серверные ресурсы в зоне его контроля.
Защита сети, доступа и данных
Виртуальное устройство Marketplace публичного облака
Виртуальное исполнение FortiGate для частных виртуальных инфраструктур и поддерживаемых облачных платформ.
Для чегоСегментация виртуальных сред Защита облачных workloads VPN и контролируемое подключение гибридной инфраструктуры
Что даётПозволяет включить виртуальные и облачные сети в общую архитектуру политик Fortinet.
Операционная система платформы
Операционная система FortiGate и основа интеграции сетевых функций и безопасности Fortinet.
Для чегоNGFW и сетевые политики SD-WAN и secure access Интеграция совместимых Fabric-компонентов
Что даётОбщий механизм конфигурации и политик для выбранной архитектуры Fortinet.
Программный агент конечного устройства ПО EMS на площадке заказчика FortiClient Cloud — размещённое в облаке управление
Агент доступа и защиты устройства, централизованно управляемый EMS; для ZTNA передаёт сведения о пользователе и состоянии устройства.
Для чегоДоступ сотрудников к корпоративным приложениям Проверка состояния устройств и применение общих политик Инвентаризация и управление endpoint-профилями
Что даётУправляемый удалённый доступ; Меньше ручной настройки конечных устройств; Согласование endpoint и сетевых правил
Единое предложение только в облаке (Ordering Guide R11 от 25.09.2026) Агент на поддерживаемой endpoint ОС
Объединённое облачное предложение endpoint-security на базе FortiClient, FortiEDR и FortiDLP с общим агентом, управлением и лицензией выбранного пакета.
Для чегоОбъединить secure access, endpoint protection и реагирование Добавить защиту данных по подходящему пакету Сократить количество разрозненных endpoint-инструментов
Что даётЕдиная политика и видимость; Проще развёртывание и управление; Меньше пробелов между доступом, защитой и реагированием
Агент конечного устройства Облачное управление Управление на площадке заказчика Гибридное развёртывание
Защита, обнаружение и реагирование на угрозы рабочих станций, серверов и облачных workloads с агентом Collector.
Для чегоВыявлять ransomware и подозрительное поведение Изолировать и исследовать скомпрометированные устройства Организовать playbooks реагирования
Что даётРаньше выявляются инциденты на устройствах; Реагирование становится повторяемым; Сокращается ручная обработка endpoint-событий
Облачные сервисы защиты по подписке Агентные и поддерживаемые безагентные схемы
Облачное SSE/SASE-предложение для защищённого доступа пользователей к интернету, SaaS и частным приложениям.
Для чегоЗащитить сотрудников вне офиса Применять согласованные правила доступа и web security Объединить удалённый доступ и branch connectivity
Что даётОбщие правила для распределённой команды; Снижается число разрозненных gateways; Видимость доступа и пользовательского опыта
Аппаратное устройство VM на поддерживаемой платформе частного / публичного облака FortiAuthenticator Cloud SaaS
Сервисы идентификации, MFA, SSO, сетевой аутентификации и управления сертификатами; интеграция с каталогами пользователей.
Для чегоЦентрализовать аутентификацию VPN, LAN/Wi-Fi и приложений Внедрить MFA и SSO Управлять гостевым доступом и сертификатами
Что даётСнижается зависимость от одних паролей; Согласуются роли и права доступа; Проще администрировать идентификацию
Мобильное приложение и права использования токена Аппаратный токен / USB-ключ безопасности Подписка FortiIdentity Cloud
Средства второго фактора: мобильные OTP, физические OTP, FIDO-ключи и сертификатные устройства; облачное MFA имеет текущий бренд FortiIdentity Cloud.
Для чегоЗащитить входы пользователей и администраторов Выбрать фактор для пользователей со смартфоном или без него Централизовать облачное MFA
Что даётСложнее использовать украденный пароль; Метод входа соответствует рабочему сценарию; Управляемый жизненный цикл второго фактора
FortiPAM VM на поддерживаемой virtual/cloud платформе Подписка по согласованной модели пользователей
Управление привилегированными учётными данными и сеансами: vault, ротация, согласование доступа и запись действий.
Для чегоКонтролировать административный и подрядный доступ Хранить и менять пароли/ключи централизованно Исследовать действия в критичных IT/OT системах
Что даётМеньше постоянных привилегий; Появляется проверяемый след действий; Проще отзывать доступ подрядчиков
Аппаратное устройство VM на поддерживаемой платформе AWS BYOL для документированной ветки F
Network access control: обнаружение и профилирование устройств, управление допуском и сегментацией IT, IoT, OT и медицинских устройств.
Для чегоВыявить неизвестные устройства Разделять доступ корпоративных, гостевых и IoT/OT устройств Ограничивать связь устройства при инциденте
Что даётВидимость подключённых активов; Контроль доступа к сети; Использование существующей multivendor инфраструктуры
Облачный сервис Программный агент конечного устройства Права использования подписки / агентов
Cloud-native DLP и insider risk management: наблюдение за движением данных, контекстная проверка и действия на endpoint.
Для чегоПредотвращать утечки через web, почту, носители и приложения Выявлять опасное использование SaaS/GenAI Исследовать цепочки действий с чувствительными данными
Что даётПонятнее путь чувствительных данных; Политики учитывают контекст; Сотрудник получает предупреждения в момент рискованного действия
Аппаратное устройство Виртуальное устройство в частном / публичном облаке FortiMail Cloud — размещение в облаке FortiMail Cloud SaaS
Защита электронной почты от phishing, вредоносных вложений, impersonation и BEC; несколько моделей gateway/API и развёртывания.
Для чегоФильтровать угрозы до доставки пользователю Защитить локальную и облачную почту Организовать расследование email-событий
Что даётМеньше опасных сообщений в рабочей почте; Согласованные правила обработки вложений; Видимость почтовых угроз
Аппаратное устройство Виртуальная машина Контейнерное исполнение на поддерживаемой платформе VM в публичном облаке
Web application firewall для HTTP(S)-приложений и API: анализ запросов и защита на уровне приложения.
Для чегоЗащитить веб-порталы, API и личные кабинеты Выявлять злоупотребления и атаки application layer Добавить специализированный контроль перед приложением
Что даётСнижается риск атак на опубликованные сервисы; Видимость запросов и нарушений; Правила адаптируются под приложение
SaaS-сервис
Облачная платформа application security, объединяющая WAF/Threat Analytics, Advanced Bot Protection и global server load balancing.
Для чегоЗащитить публичные приложения и API через SaaS Контролировать автоматизированные bot-запросы Совместить защиту и распределение входящего трафика
Что даётОбщее управление cloud application security; Не требуется собственный WAF appliance для SaaS-модели; Проще согласовывать сервисы защиты и маршрутизации
Облачная платформа безопасности Интеграции по API / журналам без агентов Программный агент для поддерживаемых нагрузок
Cloud-native application protection: контекст конфигураций, прав, уязвимостей и поведения workloads в облаке.
Для чегоКонтролировать cloud posture и права доступа Приоритизировать уязвимости по риску Наблюдать runtime threats и защищать build-to-runtime pipeline
Что даётОбщая картина cloud risks; Связь misconfiguration с workload context; Понятнее приоритеты исправлений для security и разработки
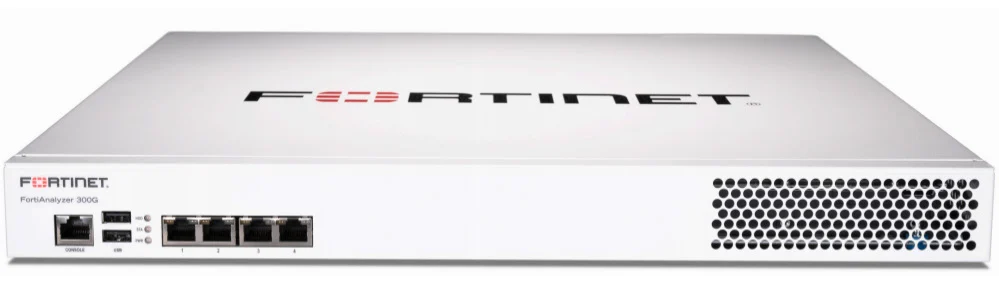
Оборудование Виртуальное устройство Облачный сервис
Единый data lake Security Fabric с журналами, аналитикой и функциями автоматизации SOC.
Для чегоСбор и анализ телеметрии Расследование и отчётность Turnkey SOC для соответствующего набора функций
Что даётОбщий контекст событий для обнаружения, приоритизации и расследования угроз.
Аппаратное устройство Программная VM на площадке / в публичном облаке FortiSIEM Cloud SaaS Гибридная распределённая архитектура
SIEM для сбора и анализа IT/OT событий с корреляцией, CMDB, расследованием и автоматизацией SOC.
Для чегоСобрать события из разных систем Выявлять цепочки подозрительной активности Вести SOC investigation и reporting
Что даётЕдиный контекст активов и событий; Проверяемое расследование; Проще приоритизировать SOC-работу
ПО / VM под управлением заказчика FortiSOAR Cloud SaaS
Оркестрация security operations: playbooks, интеграции, управление incident cases и согласованные автоматические действия.
Для чегоАвтоматизировать triage и реагирование Связать SIEM, EDR, сети и ITSM Стандартизировать работу команды SOC/MSSP
Что даётМеньше повторяемой ручной работы; Предсказуемый процесс расследования; Контроль полномочий и шагов автоматизации
Лицензируемая программная функция на базе FortiEDR Управление и развёртывание выбираются с базовым EDR
Расширение обнаружения и реагирования на базе FortiEDR с корреляцией сведений из разных security products/data lakes.
Для чегоСвязать endpoint и внешние сигналы атаки Автоматизировать cross-product responses Добавить общий контекст к EDR investigation
Что даётМеньше изолированных security-сигналов; Реагирование охватывает несколько средств защиты; Сокращается ручное связывание событий
FortiNDR: оборудование / VM на площадке заказчика Поддерживаемое виртуальное развёртывание в публичном облаке FortiNDR Cloud SaaS и аппаратные / виртуальные сенсоры
Network detection and response: анализ сетевого поведения и признаков атак, включая lateral movement и эксфильтрацию.
Для чегоОбнаружить угрозы после проникновения Наблюдать устройства без endpoint agent Добавить сетевой контекст к расследованию
Что даётВидимость поведения в сети; Дополняется endpoint/perimeter detection; Понятнее цепочка действий атакующего
SaaS-сервис Стандартная подписка / поддерживаемая модель FortiFlex
Threat exposure management: обзор attack surface, цифровых рисков бренда и контекста угроз для проактивной работы с уязвимостями.
Для чегоОбнаружить внешние и внутренние exposures по подключённым модулям Отслеживать impersonation и утечки Приоритизировать remediation
Что даётМеньше неизвестных exposed assets; Исправления ориентируются на риск эксплуатации; Общий контекст цифровых угроз
Аппаратное устройство Виртуальная машина Размещение в облаке SaaS/PaaS по отдельному предложению
Статический и динамический анализ подозрительных файлов/объектов в выделенной среде с передачей verdicts в средства защиты.
Для чегоПроверять неизвестные вложения и загрузки Добавить анализ к web/email/endpoint protection Исследовать поведение подозрительного объекта
Что даётДополнительный слой обнаружения; Переиспользование verdicts между средствами защиты; Меньше ручной проверки подозрительных объектов
Аппаратное устройство Аппаратный вариант для сложных условий эксплуатации VM на поддерживаемых платформах VM в публичном облаке по отдельной документации
Deception-платформа: правдоподобные decoys и приманки в IT/OT/IoT для выявления reconnaissance и lateral movement.
Для чегоОбнаружить взаимодействие атакующего с приманками Наблюдать сегменты с ограниченной telemetry Получить forensic сведения об атаке
Что даётРанние сигналы suspicious movement; Дополнительный независимый источник detection; Данные для точного реагирования
Оборудование Виртуальное устройство Облачный сервис
Централизованное управление конфигурациями, политиками и оркестрацией сетевой инфраструктуры Fortinet.
Для чегоМного устройств и площадок Изменение/версионирование политик SD-WAN orchestration и API-автоматизация
Что даётПовторяемая конфигурация и контроль изменений с общей консоли.
SaaS
SaaS-платформа управления и аналитики сетевых устройств Fortinet; действующий продуктовый URL заменяет прежний FortiEdge Cloud.
Для чегоУправление распределёнными небольшими сетями Cloud provisioning Централизованная эксплуатационная видимость
Что даётСнижает объём локальной инфраструктуры управления в подходящих проектах.
Программная / виртуальная платформа
Анализ телеметрии и сетевых аномалий Fortinet с инструментами диагностики.
Для чегоПоиск проблем WLAN/LAN/WAN Анализ тенденций и корреляция событий Диагностика качества сетевого сервиса
Что даётПомогает локализовать проблемы и определить действия по восстановлению качества связи.
SaaS Агент конечного устройства или локальный probe
SaaS-мониторинг сетей, приложений и цифрового опыта с synthetic checks и поддерживаемыми агентами/probes.
Для чегоПуть пользователя к приложению Контроль доступности и производительности Диагностика SD-WAN underlay
Что даётИзмерение качества сервиса с точки зрения пользователя и поиск сетевых/прикладных причин проблемы.
Оборудование Виртуальное устройство
Secure Web Gateway с фильтрацией и инспекцией web/SaaS-трафика; поставляется как специализированная платформа.
Для чегоКонтролируемый выход сотрудников в интернет Web/SaaS policies Инспекция контента и утечек в подходящем профиле
Что даётОтдельная управляемая политика web-доступа и анализа пользовательского трафика.
Сервис по подписке
Сервисы threat intelligence, сигнатур и защиты для поддерживаемых продуктов и пакетов Fortinet.
Для чегоIPS/anti-malware/web/DNS protection по пакету OT и data/security services по выбранной подписке Регулярное получение threat intelligence
Что даётОбновление механизмов обнаружения и политик защиты по лицензированному набору сервисов.
Контракт поддержки Опция RMA Профессиональные услуги
Портфель технической поддержки, сопровождения жизненного цикла и вариантов аппаратной замены Fortinet.
Для чегоТехнические обращения и обновления по правам RMA по выбранному уровню Планирование эксплуатации и сервисных работ
Что даётФормализованные сервисные права и процесс решения технических проблем.
Сервис миграции Программный инструмент
Средства и сервис переноса поддерживаемых конфигураций межсетевых экранов на FortiGate.
Для чегоПереход с другого firewall Обновление модели FortiGate Очистка и сверка правил при миграции
Что даётСокращает ручной перенос конфигурации при сохранении необходимости технической проверки.
Типовые связки «задача → состав → результат». Состав и условия подтверждаются под проект.
ЗадачаОбъединить интернет-доступ, разделение пользователей и базовую сетевую защиту без разрозненных правил.
СоставFortiGate: Шлюз, NGFW и межсегментные политики; включённые сервисы по выбранной лицензии.
РезультатДаёт управляемую границу сети и разграничение доступа. Упрощает изменение правил и поиск сетевых проблем.
Ритейл: Магазин: рабочие места, кассовый сегмент и гостевая сеть. Профессиональные услуги: Офис с сотрудниками и внешними посетителями. Логистика: Филиал со складскими терминалами и офисной сетью.
Сколько пользователей/устройств и какие сегменты? Какая реальная интернет-нагрузка и доля TLS? Какие политики IPS/web/application control нужны? Какой перерыв допустим? Как сейчас управляют сетью и сохраняют логи?
ЗадачаСделать связь филиалов с ЦОД, SaaS и облаками управляемой по состоянию каналов и требованиям приложений.
СоставFortiGate: Secure SD-WAN и защита в филиалах/узлах выбранной topology.
РезультатПомогает сохранять доступность приложений при деградации одного пути. Даёт единый процесс развёртывания и изменения филиальной сети.
Ритейл: Сеть магазинов с транзакционным и корпоративным трафиком. Банки: Филиальные сервисы с контролем путей и политик. Логистика: Распределённые офисы и терминалы.
Где размещены основные приложения? Какие каналы и фактические loss/latency/jitter доступны? Сколько площадок, маршрутов и туннелей? Как выбираются приоритеты приложения? Каков порядок миграции и возврата на старую сеть?
ЗадачаОрганизовать проводной/беспроводной доступ и разделить сотрудников, гостей, подрядчиков и IoT по политикам.
СоставFortiSwitch: Проводной доступ/агрегация по портам и topology. FortiAP: WLAN по обследованию и профилю клиентов.
РезультатДелает доступ и ответственность за устройство наблюдаемыми. Помогает управлять сегментацией без ручного исключения для каждого подключения.
Образование: Кампус: сотрудники, учащиеся и гостевые устройства. Гостиницы: Гостевой Wi-Fi отдельно от рабочих сервисов. Корпоративные офисы: Несколько зданий и смешанный парк устройств.
Какова плотность и тип Wi-Fi клиентов? Какие площадки, uplinks, PoE и электропитание? Какие группы и guest/BYOD/IoT политики? Какие IdP/PKI уже есть? Какое действующее оборудование нужно сохранить?
ЗадачаДать сотрудникам и подрядчикам доступ к нужным ресурсам с учётом личности, устройства и выбранной модели подключения.
СоставFortiClient: Endpoint access/posture в поддерживаемом и лицензированном режиме. FortiGate: ZTNA access proxy либо IPsec gateway по выбранной архитектуре.
РезультатПозволяет ограничить доступ конкретными ресурсами и контекстом пользователя. Даёт проверяемый процесс выдачи, изменения и отзыва доступа.
Профессиональные услуги: Гибридная работа с корпоративными приложениями. Банки: Доступ сотрудников к ограниченному набору внутренних сервисов. Производство: Согласованный доступ ИТ-подрядчика, отдельно от OT-привилегий.
Какие приложения и протоколы нужны? Какие устройства/OS и можно ли поставить агент? Какие IdP/MFA/PKI уже есть? Где находятся пользователи и данные? Какие VPN/EMS версии используются сейчас?
ЗадачаКонтролировать входящий и межзонный трафик между приложениями, серверами и административными контурами.
СоставFortiGate: Физический NGFW для выбранных потоков и зон либо виртуальное исполнение FortiGate-VM по среде.
РезультатСнижает область доступности ресурсов для неразрешённых соединений. Даёт управляемый lifecycle межзонных правил и расследование сетевых событий.
Финансовые услуги: Разделение критичных сервисов и административного доступа. Медицина: Разделение приложений и инфраструктурных сегментов. Корпоративные ЦОД: Защита приложений и зон разных подразделений.
Какие потоки и зоны нужно контролировать? Какие скорости, типы портов и elephant/small flows? Где маршрутизация и симметрия путей? Что нужно инспектировать в TLS? Каковы HA, окна изменений и требования rollback?
ЗадачаЗащитить опубликованные приложения от неразрешённых HTTP/API запросов и организовать управляемую доставку трафика.
СоставFortiWeb: WAF/API защита в выбранном поддерживаемом deployment режиме.
РезультатПомогает уменьшить риск эксплуатации web/API уязвимостей. Даёт контроль запросов, правил и влияния защиты на приложение.
Электронная коммерция: Web-store, личный кабинет и API интеграций. Финансовые услуги: Публичные клиентские приложения и API. Логистика: Порталы партнёров и обмен статусами через API.
Какие приложения/API и owners входят в scope? Какие RPS, TLS, body/upload размеры и long connections? Какие auth, API specifications и legitimate clients? Где DNS/certificates/load balancing сейчас? Какие test corpus и допустимые false positives?
ЗадачаСнизить риск компрометации endpoint и обеспечить наблюдаемый процесс расследования и согласованного реагирования.
СоставFortiEDR: EDR/endpoint protection в выбранном supported deployment; лицензии и OS подтверждаются.
РезультатДаёт события endpoint и контекст для расследования. Позволяет проверить процедуры изоляции/ремедиации без ручного поиска всех устройств.
Корпоративные офисы: Рабочие станции сотрудников. Финансовые услуги: Критичные рабочие места и серверные workloads. Разработка ПО: Рабочие устройства и серверы с согласованными исключениями.
Каков парк OS/build/серверов и критичных приложений? Какие existing agents должны сосуществовать? Кто утверждает isolation/remediation? Где можно хранить telemetry? Какие исключения и maintenance windows?
ЗадачаКонтролировать вредоносные и нежелательные письма, impersonation и риски выбранных почтовых/cloud collaboration сценариев.
СоставFortiMail: Email Security в выбранном gateway/virtual/cloud deployment.
РезультатПомогает ограничить попадание опасной корреспонденции и увидеть её обработку. Даёт управляемые политики и расследование почтовых событий.
Профессиональные услуги: Почта сотрудников и обмен документами. Ритейл: Офисная почта и взаимодействие с поставщиками. Финансовые услуги: Внешняя переписка и критичные почтовые процессы.
Где и как размещена почта? Сколько mailboxes/domains, какой message rate и размеры? Каковы MX/relay и SPF/DKIM/DMARC? Какие quarantine и retention процессы? Какие SaaS/cloud/API permissions допустимы?
ЗадачаСобрать нужные события, связать их с проверяемыми сценариями обнаружения и передать инцидент в согласованный процесс реагирования.
СоставFortiAnalyzer: Начальный путь для Fortinet logs/analytics в соответствующем scope.
РезультатДаёт поиск и контекст вместо отдельных журналов на устройствах. Помогает сделать обнаружение и реагирование воспроизводимыми.
Корпоративные группы: Единая видимость событий нескольких площадок. Финансовые услуги: Корреляция выбранных инфраструктурных событий. Производство: События IT/OT в согласованном operational процессе.
Какие источники и use cases обязательны? Какие average/peak EPS и bytes/event? Какой retention, searchable window и доступ? Кто расследует и утверждает response? Какие CMDB/ticketing/SOC integrations уже есть?
ЗадачаСделать обычный и административный доступ персональным, ограниченным и подконтрольным жизненному циклу учётных данных.
СоставFortiPAM: Управление привилегированными credentials/access и сессиями по поддерживаемым целям.
РезультатУменьшает зависимость от общих административных паролей. Даёт проверяемый отзыв доступа и историю привилегированных действий.
Корпоративные ИТ: Администраторы и обслуживание инфраструктуры. Финансовые услуги: Контролируемый доступ к критичным ресурсам. Производство: Доступ IT/OT подрядчиков по согласованным разрешениям.
Какие identity directories и MFA уже есть? Какие targets, протоколы и privileged credentials? Кто владелец и approver доступа? Нужны ли rotation, recording и command control? Какие break-glass и retention требования?
ЗадачаУвидеть согласованный набор OT активов, ограничить межзонные связи и доступ обслуживания, сохранив требования технологического процесса.
СоставFortiGate: NGFW/segmentation на согласованных IT/OT границах; FortiGate Rugged при подтверждённых условиях среды.
РезультатПомогает ограничить распространение неразрешённых сетевых действий между OT зонами. Даёт inventory, правила доступа и согласованный процесс обслуживания оборудования.
Производство: Сегментация технологических участков и IT/OT границы. Энергетика: Контролируемые связи распределённых объектов. Логистика: Автоматизированное оборудование склада и IT сервисы.
Какие процессы и активы входят в scope? Какие протоколы, задержки и safety ограничения? Есть ли подтверждённая inventory/схема связей? Как сейчас обслуживают OT и кто approve? Какие условия среды, питание, монтаж и окна работ?
ЗадачаРазделить сетевую защиту, конфигурационные риски, права и runtime workloads, связав их с процессом устранения.
СоставFortiGate-VM: Сетевой firewall выбранного cloud/virtual deployment. FortiCNAPP: Posture/identity/workload задачи только при включении их в scope.
РезультатДаёт видимость приоритетных рисков и владельцев cloud ресурсов. Помогает согласовать сетевые и workload controls без набора несвязанных предупреждений.
Разработка ПО: Cloud tenants и Kubernetes/workloads. Электронная коммерция: Облачные приложения и публичные сервисы. Корпоративные ИТ: Гибридный ЦОД/cloud инфраструктурный портфель.
Какие cloud providers/accounts/регионы? Какие workloads и Kubernetes версии? Нужны network, posture, entitlements или runtime controls? Какие agents/API permissions и data export допустимы? Кто исправляет findings и какие workflows?
Два пути — в зависимости от того, что у вас уже есть.
Пришлите документ или список позиций. Подготовим коммерческое предложение и альтернативный вариант на оборудовании другого производителя, чтобы было с чем сравнить.
Отправить ТЗРасскажите, что должно работать и что мешает сейчас. Зададим вопросы, при необходимости проведём обследование, вместе составим ТЗ и подберём решение.
Обсудить задачуДокументация доступна после входа: 12 документов производителя — презентации, каталоги и спецификации в PDF. Вход — через Google, за минуту.
Опишите задачу или пришлите спецификацию — подберём конфигурацию Fortinet и предложим альтернативу.